我的群晖 NAS 昨晚遭到了勒索软件攻击,所有文件被加密上锁。
发现中招的经过
今天早上到公司后,有个念头闪过,想发条 Memo,便习惯性地打开 Memos 网页。没想到看到的不是熟悉的输入框和记录列表,而是一个全新的账号注册页面,提示创建站点管理员。昨天还用得好好的,怎么突然变成了初始化状态?起初以为是 Docker 容器出了问题,于是登录群晖 DSM 查看。
结果发现 DSM 原来的桌面布局和自定义设置几乎全部消失,各种服务快捷方式也不见了,只剩下几个系统自带图标,连双重验证的设置提示都重新出现了。第一反应是群晖莫名其妙被重置了,但系统显示已经连续运行 18 天,并没有重启的迹象。
查看系统日志,发现 10 月 28 日深夜至 29 日凌晨,大量陌生公网 IP 频繁尝试登录 DSM 的 admin 账户,不过能看到的记录均为登录失败。
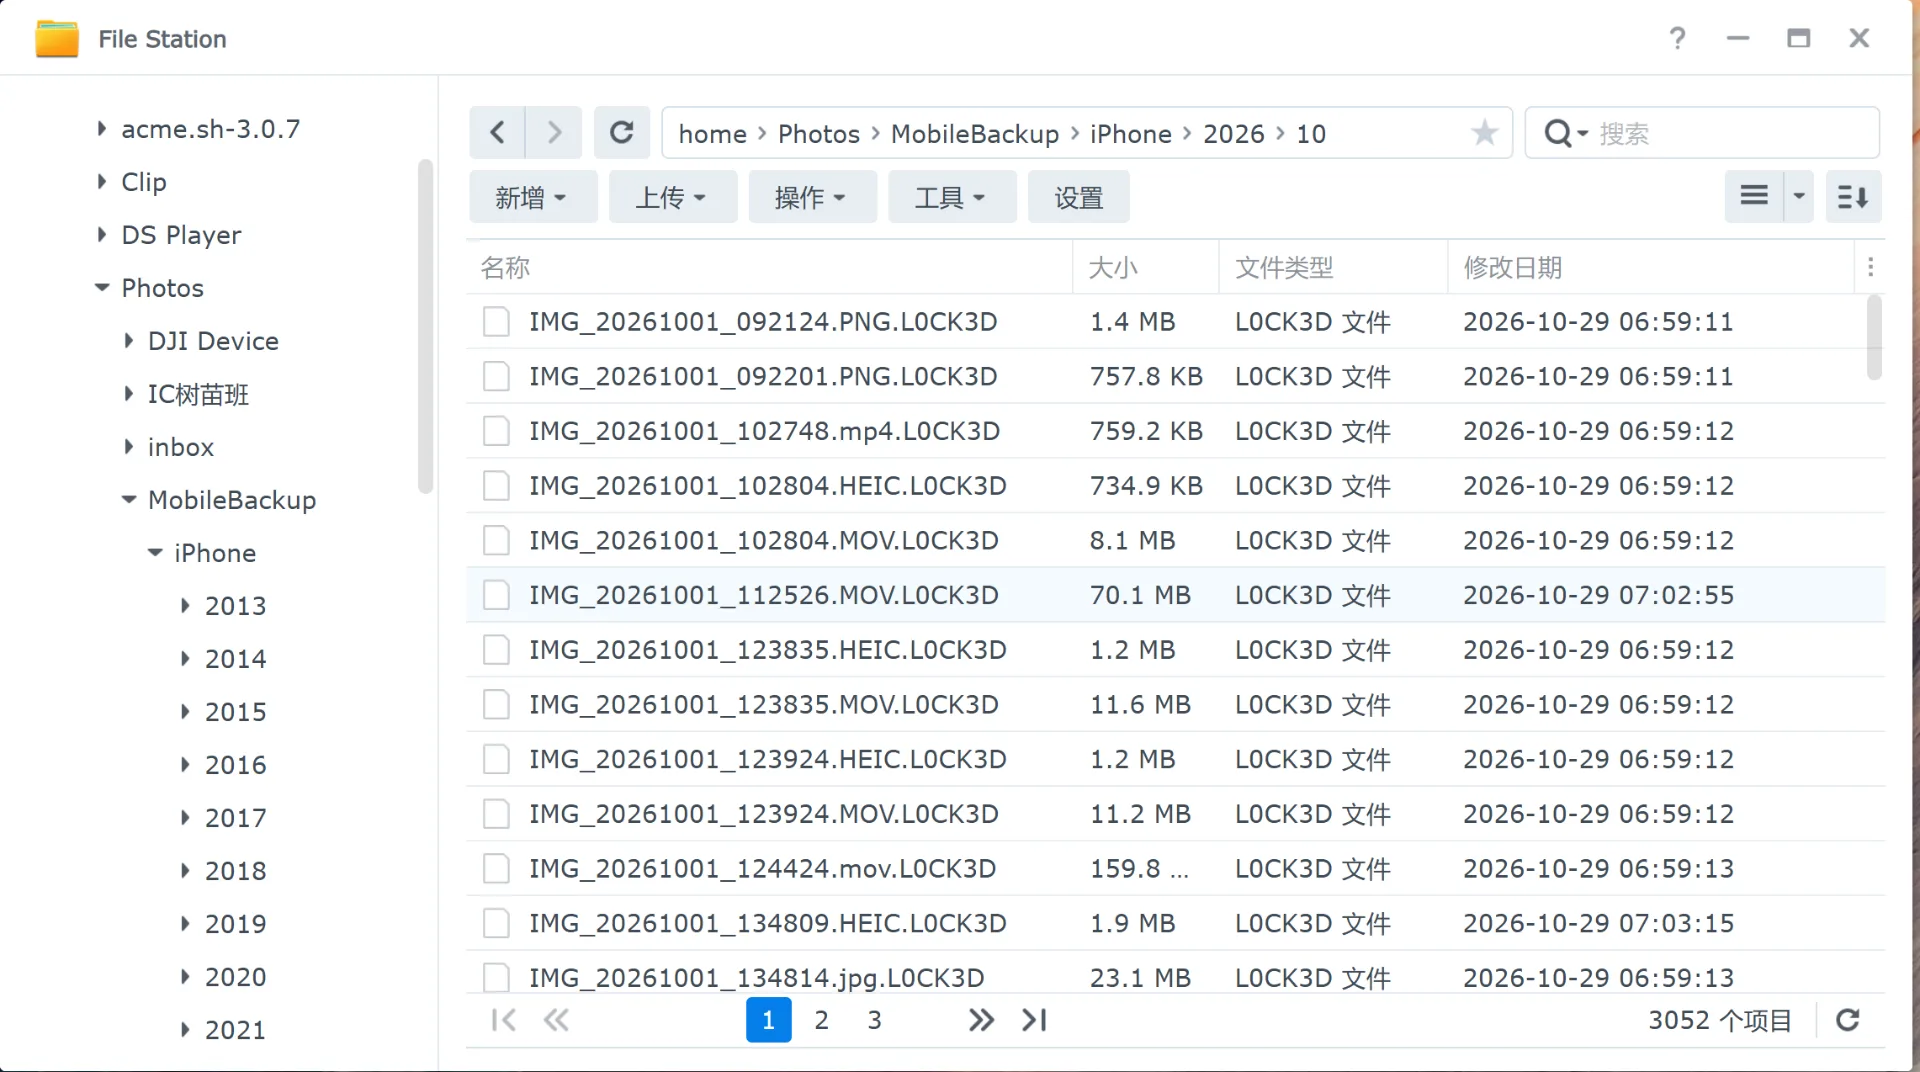
打开套件中心,发现原来安装的套件都还在,只是 Container Manager、Synology Drive 等大量服务全部变成了「已手动停止」。继续进入 File Station 检查,发现原有文件夹都还在,但文件名后面却多出了奇怪的 .L0CK3D 后缀,而且在每一级文件夹中都出现了一份 read-me3.txt 文本文档。
打开这份文档,里面写着「C3RB3R INSTRUCTIONS」,声称所有重要文件已被加密,要求通过 Tor 浏览器访问暗网地址,付费购买解密工具。
至此确认,我的群晖遭遇了勒索软件攻击。
不止我一个人中招
我通过关键词一搜,发现 10 月 28 日前后有不少群晖用户遭遇了类似攻击。
Linux.do 上的一篇救灾记录 与我的情况几乎一致,同样是 C3RB3R 勒索软件、.L0CK3D 后缀和 read-me3.txt 勒索信。帖子下面还有其他受害者留言。Reddit 的群晖社区 也有人分享了类似经历,小红书上也陆续看到几例。
这些案例发生的时间如此接近,攻击特征又高度相似,可能是批量集中攻击了。
被勒索后怎么办
我的群晖上没有配置快照,也没有覆盖全部数据的独立备份,自然无法直接回滚。加密文件我也破解不了,但我也没打算向勒索者支付赎金向其屈服。
还能怎么办,当然是凉拌。
看到说赶紧拔网线切断外网访问权限,但我的全盘文件全军覆没,此时再切断还有球用。
我丢了一张加密的照片给 ChatGPT,它只能提取出一张灰度黑白照片和一张低分辨率的彩色预览图局部。
彻底摊手。
受到的影响
首先是工作文件。我一直通过 Synology Drive 在公司和家里同步工作文档,方便休假或者临时有事时远程处理。幸运的是,今天公司电脑开机后,虽然 Drive 客户端自动启动,但由于 NAS 上的 Synology Drive 服务已被停止,加密文件并没有同步过来,本地还保留着一份完整的工作文档,至少不影响继续搬砖。
最心疼的还是照片。从 2013 年至今,十多年存下来的几百 GB 照片和视频。平时总觉得存在 NAS 里,既能自动备份,经由公网又方便随时查看,没想到一夜之间全部无法打开了。好在除了 Synology Photos 自动备份,我平常还会每隔一个月左右,手动将手机照片导出到家里的电脑硬盘上。因此,大部分照片应该还能找回来,只是一些在手动导出之前就从手机删除的照片,可能会有所遗漏,但整体比例应该很小。
另外还有 Docker 服务产生的数据。Twikoo 评论前两天刚完成迁移,Memos 有每天导出的 json 文件,后续应该可以想办法重新导回去。至于音乐下载、Memos 仿 Flomo 前端等服务,大不了重新部署一次,倒也没那么紧要。。
当然还有存放在 NAS 上的电影、电视剧、音乐、有声书等资源,无就无了。
下一步计划
等今天下班回家后,先关闭 NAS 的公网访问入口,再断开内网中的相关连接和同步服务,避免继续写入文件或波及其他设备。
至于数据恢复,暂时不打算贸然折腾。既然这次有不少人同时中招,就先关注一下社区里有没有人找到可行的解密办法,也看看群晖官方后续是否会发布相关说明和安全修复措施。
幻想着后面能有转机。如果最终无法恢复,那就只能推倒重来,重新安装系统、部署服务,再慢慢整理和重建数据。想到又要花上不少时间折腾这些,多少有些头疼。
❤